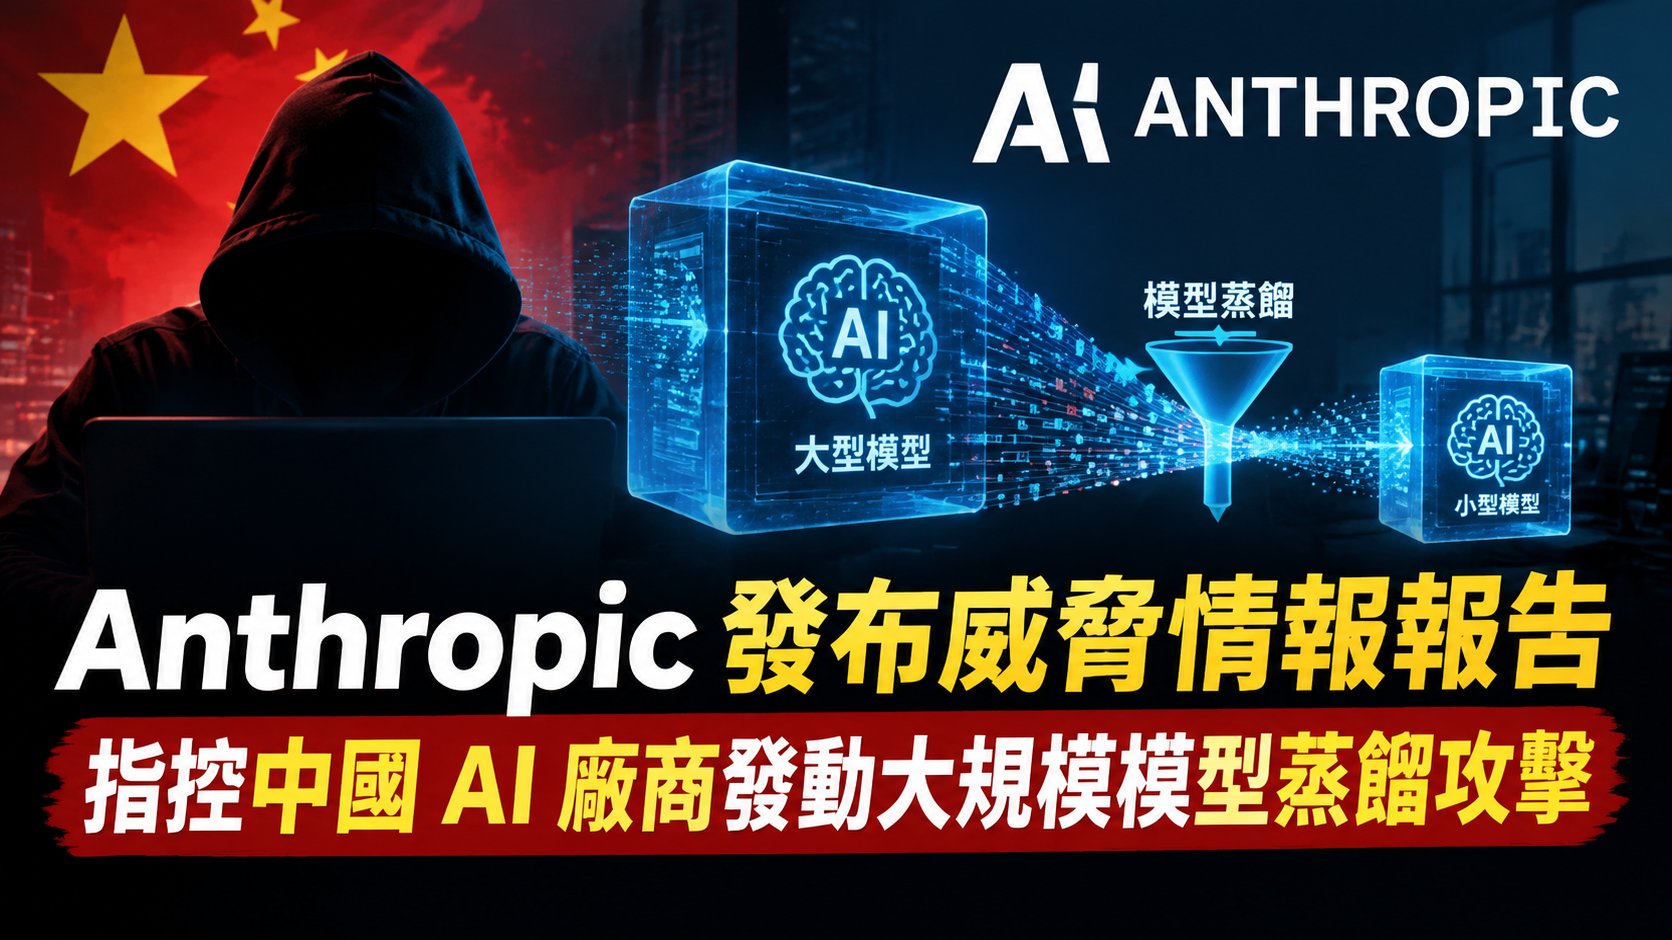
全球人工智慧巨頭的技術壁壘爭奪戰,已從單純的算力競賽正式演變為新型態的數位攻防戰。美國 AI 領頭羊 Anthropic 於最新發布的威脅情報報告中公開指出,多家中國指標性人工智慧實驗室正針對其旗艦模型 Claude 發動前所未見的大規模「蒸餾攻擊(Distillation Attacks)」。這場透過系統性提示工程與逆向工程手段的掠奪行動,直指 Anthropic 最核心的技術護城河——思維鏈(Chain-of-Thought, CoT)推理機制與自主代理能力。
根據 Anthropic 監測數據顯示,這波攻擊並非偶發性的個別探測,而是高度組織化、具備明確訓練目標的工業級數據採集工程。攻擊者透過數以千計的虛擬帳號繞過平台防禦機制,累計發出近 2 億次對話請求。其終極目的,在於將 Anthropic 耗費數億美元研發的複雜邏輯推演、代碼審查與工具調用架構,低成本地轉移至中國本土的開源與商業大語言模型中。
這起事件不僅揭示了生成式 AI 產業中「捷徑式創新」與原創研發之間的深層矛盾,更為亞太地區乃至台灣的半導體與軟體產業敲響警鐘。當前沿演算法的模型蒸餾已演變為供應鏈級別的情報戰,雲端服務商與模型研發機構對智慧財產權與 API 防護策略的重新定義,已刻不容緩。
### 重點精華
- 大規模攻擊曝光:Anthropic 監測到 5 起獨立蒸餾攻擊,累計超過 2 億次對話請求。
- 阿里與月之暗面涉入:阿里巴巴 動用 3,500 個帳號發動 1.51 億次請求;Moonshot AI 10 天內密集調用 30 萬次頂級 Opus 模型。
- 核心技術遭鎖定:攻擊重點鎖定 Claude 的思維鏈推理、自主代理、代碼分析及工具調用架構。
## 工業級數據掠奪:蒸餾攻擊的技術解析與運作機制
模型蒸餾(Model Distillation)原本是機器學習領域中用於壓縮模型體積、提升邊緣端推論效率的標準演算法技術,如今卻被轉化為高效率的技術複製武器。在合法的技術範疇內,蒸餾技術允許開發者將龐大的「教師模型」能力精煉至較小的「學生模型」中;然而,當未經授權的第三方利用自動化腳本大規模調用對手頂級模型、有系統地榨取其「思考過程」與中間推理步驟時,便構成了實質上的智慧財產權侵權與安全威脅。
Anthropic 在技術審查中發現,這些攻擊行為精準鎖定了 Claude 系列模型的強項,包含多步驟推理邏輯、長文本代碼除錯以及外部工具調用協同。透過精心設計的提示詞,攻擊者誘導模型輸出完整且極具結構性的思考鏈路數據。這些高質量的推論軌跡,正是訓練新一代推理模型最昂貴、也最難以透過常規網路爬蟲獲取的黃金數據集。透過這種方式,攻擊方能以極低的推論成本,直接吸收先驅廠商歷經數年對齊與強化學習累積的結晶。
## 巨頭身影浮現:阿里巴巴與月之暗面的攻防實錄
在 Anthropic 披露的五起獨立攻擊專案中,阿里巴巴與新創獨角獸月之暗面(Moonshot AI)的數據採集規模最為驚人。調查報告詳細列出,阿里巴巴在 2026 年 5 月至 7 月期間,調動了高達 3,500 個獨立帳號,對 Anthropic 雲端伺服器發動總計 1.51 億次請求,單日峰值甚至逼近 300 萬次。如此龐大的合成數據流,被高度懷疑直接注入其千問(Qwen)開源與專有模型家族的訓練管道中,藉此大幅縮短與西方頂級模型在複雜邏輯處理上的差距。
另一方面,以長文本處理聞名的中國 AI 新星 Moonshot AI 則採取了高密度、專門化的突擊策略。該團隊在短短 10 天內,透過超過 5,000 個帳號 密集鎖定 Anthropic 旗艦級 Claude Opus 模型發送近 30 萬次高階請求。更引人注目的是,其中包含大量要求模型解析閉路電視監控(CCTV)畫面等高度敏感的多模態影像任務,這不僅涉及模型架構能力的逆向提取,更直接踩到了數據合規與演算法安全的多重紅線。
## 市場衝擊與地緣戰略:台灣科技生態系的啟示
這場發生在雲端 API 背後的模型掠奪戰,直接反映出全球 AI 競賽中「研發原創者」與「低成本跟隨者」之間的博弈已進入白熱化階段。對於全球市場而言,蒸餾攻擊的大量發生意味著頂尖閉源模型的防護牆正受到嚴峻考驗。如果領先廠商無法有效保護其思考鏈數據,高昂的預訓練投資報酬率將遭到嚴重侵蝕,這可能迫使 Anthropic、OpenAI 等前沿實驗室進一步收緊 API 取用權限、提高監控門檻,甚至隱藏更多推論細節。
這項趨勢對台灣的科技產業與企業數位轉型亦具有深遠意涵。台灣作為全球半導體與伺服器硬體重鎮,正積極切入企業級生成式 AI 應用與主權 AI 軟體開發。隨著國際模型防禦體系升級,台灣企業在建構混合雲架構與整合第三方大型語言模型時,必須更加重視 API 審計日誌、數據出境合規及終端資料防護。同時,台灣研發團隊在開發垂直領域專用模型時,亦應確立透明合規的數據治理標準,以在國際供應鏈中建立值得信賴的 AI 合作夥伴形象。
## 常見問題 (FAQ)
### 什麼是 AI 模型蒸餾攻擊?這與合法的模型微調有何不同?
AI 模型蒸餾攻擊是指未經授權的外部組織,透過自動化程式大規模調用目標頂級模型的 API,系統性地收集其高品質輸出與思維鏈推理數據,藉此訓練自己的競爭模型;這與官方授權或在自有私有數據上進行的合法微調不同,前者本質上是規避使用條款並掠奪他人研發成果的逆向工程手段。
### 為什麼攻擊者特別針對 Claude 的思維鏈與代理能力?
因為高品質的邏輯推理、複雜代碼生成與自主代理工具調用能力,是當前 AI 模型中最難藉由公開網路數據訓練的核心技術;Claude 在長文本脈絡與邏輯推演上的卓越表現,使其生成的詳細解題軌跡成為訓練新一代推理模型最極致且高價值的合成數據來源。
### 這起事件是否會改變全球雲端 AI API 的開放策略?
極有可能。為了防堵類似的工業級逆向提取,領先的 AI 服務商勢必會導入更嚴格的異常行為偵測演算法、限制推論思維步驟的完全可見性,並對高頻率、分散式 API 調用帳號進行更嚴密的身分驗證與速率管制。
隨著 Anthropic 正式將模型蒸餾定義為嚴重的安全威脅並公諸於世,人工智慧領域的競賽規則已迎來分水嶺。未來衡量一家 AI 企業競爭力的指標,將不再僅限於模型參數量或基準測試分數,更涵蓋其守護核心智慧資產、辨識惡意逆向流量的縱深防禦能力。在開源與閉源、原創與仿製交織的複雜賽局中,唯有建立兼具技術創新與安全韌性的生態體系,方能在這場智慧革命的長跑中持續領先。
